Grupa JT Weston
Grupa JT Weston:
JT WESTON ADVISORS
NEULA SOLUTIONS
Projekty UE
Projekty UE
Formularz kontaktowy
Wyszukaj
JT Weston
  • Home
  • O nas
  • Usługi
    • Doradztwo IT
      • Digital transformation – transformacja cyfrowa
      • Optymalizacja i automatyzacja procesów biznesowych
      • Strategia i transformacja IT
      • IT Governance
      • Architektura korporacyjna
      • Jakość danych (Data Governance)
      • Modele rozliczeń usług IT
      • Zarządzanie dostawcami IT
    • Bezpieczeństwo IT
      • Cyberbezpieczeństwo
      • Bezpieczeństwo informacji (ISO 27001)
      • Testy penetracyjne i socjotechniczne
      • Ryzyko operacyjne
      • Ciągłość działania
    • Regulacje IT
      • Rozporządzenie DORA
      • Ustawa o Krajowym Systemie Cyberbezpieczeństwa
      • Audyt i wdrożenie RODO (GDPR)
      • Wytyczne IT KNF
      • Rekomendacja D KNF
      • Przetwarzanie danych w chmurze
    • Outsourcing
      • CIO – Chief Information Officer
      • CISO – Chief Information Security Officer
      • CDO – Chief Data Officer
      • IOD – Inspektor Ochrony Danych
      • Compliance Officer
      • Koordynator ds. Ciągłości Działania
      • Manager ds. Zarządzania ryzykiem operacyjnym
      • Zarządzanie projektami
    • Szkolenia
      • Szkolenie z RODO
      • Szkolenie z bezpieczeństwa informacji
  • Narzędzia
    • NEULA – Platforma no-code/low-code
    • SIEM – Security Information & Event Management
    • DLP – Data Loss Prevention
    • Dedykowane systemy i narzędzia
  • Branże
    • Administracja publiczna
    • Bankowość, ubezpieczenia i rynki kapitałowe
    • Budownictwo i nieruchomości
    • Energetyka, górnictwo i metalurgia
    • Opieka zdrowotna
    • Produkcja, handel i usługi
    • Technologia, media i telekomunikacja
    • Transport i logistyka
  • Kariera
  • Blog
  • Kontakt
  • Home
  • O nas
  • Usługi
    • Doradztwo IT
      • Digital transformation – transformacja cyfrowa
      • Optymalizacja i automatyzacja procesów biznesowych
      • Strategia i transformacja IT
      • IT Governance
      • Architektura korporacyjna
      • Jakość danych (Data Governance)
      • Modele rozliczeń usług IT
      • Zarządzanie dostawcami IT
    • Bezpieczeństwo IT
      • Cyberbezpieczeństwo
      • Bezpieczeństwo informacji (ISO 27001)
      • Testy penetracyjne i socjotechniczne
      • Ryzyko operacyjne
      • Ciągłość działania
    • Regulacje IT
      • Rozporządzenie DORA
      • Ustawa o Krajowym Systemie Cyberbezpieczeństwa
      • Audyt i wdrożenie RODO (GDPR)
      • Wytyczne IT KNF
      • Rekomendacja D KNF
      • Przetwarzanie danych w chmurze
    • Outsourcing
      • CIO – Chief Information Officer
      • CISO – Chief Information Security Officer
      • CDO – Chief Data Officer
      • IOD – Inspektor Ochrony Danych
      • Compliance Officer
      • Koordynator ds. Ciągłości Działania
      • Manager ds. Zarządzania ryzykiem operacyjnym
      • Zarządzanie projektami
    • Szkolenia
      • Szkolenie z RODO
      • Szkolenie z bezpieczeństwa informacji
  • Narzędzia
    • NEULA – Platforma no-code/low-code
    • SIEM – Security Information & Event Management
    • DLP – Data Loss Prevention
    • Dedykowane systemy i narzędzia
  • Branże
    • Administracja publiczna
    • Bankowość, ubezpieczenia i rynki kapitałowe
    • Budownictwo i nieruchomości
    • Energetyka, górnictwo i metalurgia
    • Opieka zdrowotna
    • Produkcja, handel i usługi
    • Technologia, media i telekomunikacja
    • Transport i logistyka
  • Kariera
  • Blog
  • Kontakt

Blog

HomeZarządzanie bezpieczeństwemGóra RODO-wa | pomijane aspekty wdrożenia nowej regulacji (cz. 1)
iceberg_2

Góra RODO-wa | pomijane aspekty wdrożenia nowej regulacji (cz. 1)

by JT Westonon 24 kwietnia 2017in Zarządzanie bezpieczeństwem, Zgodność regulacyjna

Ogólne rozporządzenie o ochronie danych (w dalszej części artykułu: RODO lub Rozporządzenie) spowodowało duże poruszenie wśród firm doradczych oraz kancelarii prawnych świadczących usługi w tym zakresie, jak również osób zarządzających firmami z sektora publicznego i prywatnego. W niniejszym artykule postaram się wprowadzić Państwa w problematykę RODO i zwrócić uwagę na kilka istotnych elementów w sposób nieco odmienny od tego przedstawianego dotychczas w wielu artykułach dostępnych w Internecie.

Jakie są założenia RODO?

Żeby dobrze zrozumieć to jak należy przygotować się do stosowania nowego rozporządzenia, należy odpowiedzieć sobie na pytanie, jakie są jego założenia?

Po pierwsze – wprowadzenie jednolitego poziomu legislacji w ramach Unii Europejskiej, co pozwala na uproszczenie funkcjonowania firm międzynarodowych oraz zwiększenie unifikacji zarządzania obszarem w ramach poszczególnych krajów UE.

Po drugie – objęcie swoim zakresem nowych definicji danych osobowych, które są wykorzystywane lub mogą być wykorzystane do identyfikacji osób (np. dane genetyczne).

Po trzecie – zwiększenie praw osób, których dane dotyczą, w odpowiedzi na coraz większy zakres i zasięg przetwarzania danych przez różne podmioty.

Po czwarte – większa elastyczność zapisów, a co za tym idzie dłuższe życie rozporządzenia biorąc pod uwagę potencjalny rozwój technologiczny oraz możliwość bardziej adekwatnego dostosowania do specyfiki i skali funkcjonowania podmiotu. W szczególności objawia się to np. w przypadku mechanizmów zabezpieczeń opartych o analizę ryzyka.

I wreszcie najważniejszy cel:

Po piąte – większy praktyczny nacisk na osiągnięcie rzeczywistej i skutecznej ochrony danych osobowych, a nie tylko formalnej zgodność z rozporządzeniem (chociaż ta też jest istotna). Oznacza to większy nacisk na rzeczywiste zarządzanie obszarem ochrony danych osobowych. I w tym miejscu płynnie przechodzimy do tytułu artykułu. O co chodzi z tą „górą RODO-wą”?

Czym jest góra RODO-wa?

Jak to z górami lodowymi bywa, ich największa część znajduje się pod wodą. Dokładnie w taki sposób można scharakteryzować wymagane działania związane z wdrożeniem Rozporządzenia. Poniższy model naszego autorstwa właśnie to obrazuje.
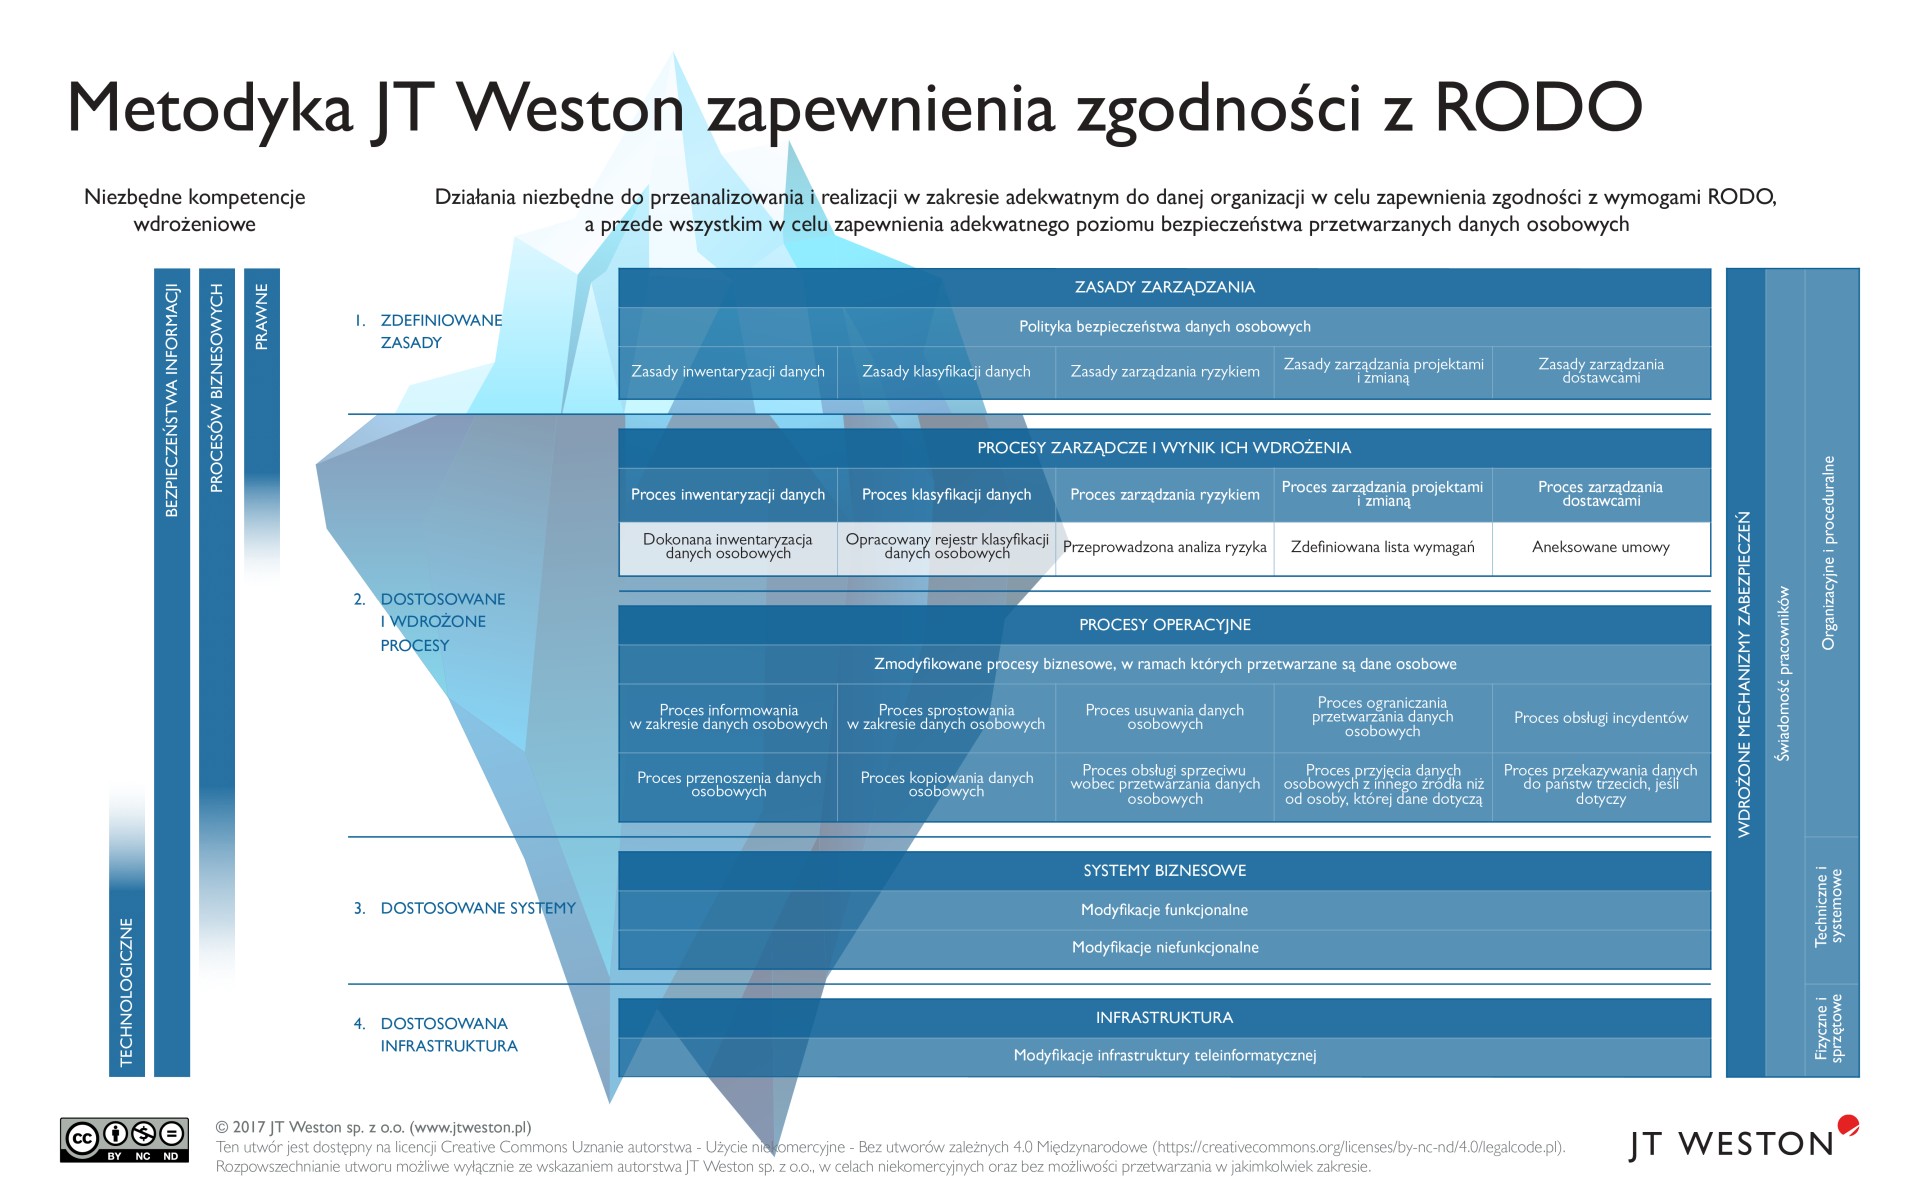
Nasza góra RODO-wa została podzielona na cztery poziomy:

  1. Zdefiniowane zasady – formalne podstawy do wdrożenia, utrzymania i ciągłego doskonalenia systemu ochrony danych osobowych.
  2. Dostosowane i wdrożone procesy – procesowe wsparcie w realizacji wymagań Rozporządzenia oraz dostosowane procesy biznesowe.
  3. Dostosowane systemy – zmodyfikowane systemy biznesowe zgodnie z wymaganiami RODO.
  4. Dostosowana infrastruktura – zapewnienie bezpiecznej infrastruktury IT oraz rozwiązań fizycznych i sprzętowych.

Po lewej stronie mamy również informację o wymaganych kompetencjach wdrożeniowych. Według naszej analizy kompetencje prawne, tradycyjnie kojarzone z danymi osobowymi, to zdecydowanie za mało do zapewnienia zgodności z RODO. Otóż punkt 1. „Zdefiniowane zasady” z powyższej listy jest tylko wierzchołkiem góry RODO-wej. Oznacza to, że opracowanie zgodnych z prawem ram zarządzania jest elementem niezbędnym, lecz niewystarczającym do osiągniecia praktycznej zgodności z Rozporządzeniem. Powierzchowne traktowanie RODO jest najczęściej spotykane w materiałach informacyjnych dostępnych w Internecie. Wynika to najpewniej z faktu, że przy implementacji i stosowaniu dotychczasowych wymogów prawnych (sprzed RODO) skupiano się przede wszystkim na formalnej zgodności z regulacjami, a nie na zapewnieniu faktycznej ochrony danych osobowych.

Głównym powodem takiego stanu rzeczy było skupianie się samych regulacji prawnych na wymuszaniu przede wszystkich zgodności formalnej, jak również niewielka groźba konsekwencji naruszenia ochrony. Owszem, wiele zaniechań związanych z realizacją obowiązków mogło skutkować odpowiedzialnością karną, ale w praktyce działo się tak w bardzo niewielu przypadkach (statystyki policyjne w zakresie ochrony danych osobowych – http://statystyka.policja.pl/st/wybrane-statystyki/ochrona-danych-osobowy/63855,Ochrona-danych-osobowych.html). Również kary grzywny były bardzo rzadko zasądzane.

Wszystko wskazuje na to, że w przypadku RODO będzie zupełnie inaczej. Nie będzie odpowiedzialności karnej za przewinienia, natomiast będą dotkliwe kary finansowe nakładane bezpośrednio (bez udziału sądu) przez organ nadzorczy. Ponadto należy spodziewać się dość intensywnych „sprawdzeń” naszego systemu ochrony danych osobowych ze strony wyspecjalizowanych w tym kancelarii odszkodowawczych lub świadomych swoich praw osób fizycznych. W takich przypadkach zaniedbania mogą się skończyć również procesami cywilnymi i zasądzonymi odszkodowaniami, nie wspominając o stratach wizerunkowych.

Czego nie widać gołym okiem…

W tych niewidocznych na pierwszy rzut oka warstwach – ponieważ nie wynikają one bezpośrednio z zapisów RODO, lecz są naturalną konsekwencją stosowania Rozporządzenia – znajduje się część wykonawcza ochrony danych osobowych. Rozporządzenie wskazuje, że dane powinny być przetwarzane w sposób zapewniający odpowiednie bezpieczeństwo, co można przełożyć na trzy podstawowe atrybuty bezpieczeństwa informacji:

  • Poufność – zapewnienie odpowiednich mechanizmów zabezpieczeń przed nieuprawnionym dostępem do danych osobowych.
  • Integralność – zapewnienie mechanizmów zabezpieczeń zapobiegających nieuprawnionym modyfikacjom lub usunięciu danych osobowych.
  • Dostępność – zapewnienie dostępu do danych osobowych zgodnie z nadanymi uprawnieniami i przy zastosowaniu odpowiednich mechanizmów zabezpieczeń oraz odtwarzania po awarii.

Centralnym procesem zarządzania bezpieczeństwem danych osobowych, który wpływa na wskazane atrybuty, jest proces zarządzania ryzykiem. Proces odpowiada za wskazanie adekwatnych, dostosowanych do specyfiki i skali funkcjonowania mechanizmów zabezpieczeń, które pozwalają ograniczyć ryzyko i tym samym zminimalizować niepożądane konsekwencje w przyszłości. Proces jest jedną z największych nowości w Rozporządzeniu, zastępując niejako podane wprost wymagane mechanizmy zabezpieczeń z poprzedniego aktu prawnego (np. hasła 8-znakowe zmieniane nie rzadziej niż co 30 dni).

Obecnie to Administrator w oparciu o analizę ryzyka będzie dobierał adekwatne mechanizmy zabezpieczeń, a sama analiza będzie stanowiła uzasadnienie podjętych decyzji. Być może organ nadzorczy opublikuje zestaw dobrych praktyk w tym zakresie, jednak wciąż będą one jedynie sugestią, a nie bezwzględnie wiążącym prawem. Toteż zgodność z RODO zapewni, podobnie jak w przypadku Rekomendacji D, lub Wytycznych IT Komisji Nadzoru Finansowego, przejrzyste zarządzanie obszarem bezpieczeństwa przetwarzania danych osobowych.

Niezbędne kompetencje

Biorąc pod uwagę konieczność zapewnienia ochrony danych osobowych zgodnie z wymaganiami wynikającymi z analizy ryzyka, oprócz kompetencji prawnych, które oczywiście są konieczne, niezbędne jest również zaangażowanie dodatkowych kompetencji w zakresie:

  1. Praktycznego zarządzania bezpieczeństwem informacji w warstwie organizacyjno – procesowej, systemowej, infrastruktury, analizy ryzyka, ciągłości działania oraz zabezpieczeń fizycznych i środowiskowych.
  2. Procesów biznesowych funkcjonujących w organizacji, ich zgodności ze standardami branżowymi oraz nowych procesów wynikająch wprost z Rozporządzenia, jak również wiedzy i doświadczenia w zakresie samego modelowania i reorganizacji procesów biznesowych. Kompetencja wykorzystywana jest przy okazji przeglądu procesów biznesowych pod kątem bezpieczeństwa danych osobowych oraz przy uruchamianiu nowych procesów związanych z obsługą incydentów i żądań w zakresie zarządzania danymi osobowymi.
  3. Aspektów technicznych i technologicznych w obszarze architektury systemów informatycznych, ze szczególnym uwzględnieniem baz danych, a także infrastruktury IT, w tym infrastruktury przetwarzania danych. Ponieważ podmioty czeka dostosowanie funkcjonujących systemów do obsługi zmodyfikowanych procesów biznesowych, obsługi żądań od osób, których dane osobowe są przetwarzane skutkujących operacjami na danych oraz uruchamiania dodatkowych mechanizmów zabezpieczeń.

Dopiero wprowadzenie odpowiednich zmian w przedstawionych czterech warstwach góry RODO-wej pozwala stwierdzić, że system ochrony danych osobowych funkcjonuje, a co za tym idzie ryzyko nałożenia kar finansowych, utraty reputacji lub innych negatywnych konsekwencji jest ograniczone i zarządzane.

Oczywiście samo wdrożenie powinno być realizowane w sposób uporządkowany i planowy, tak aby termin 25 maja 2018 r. (dzień, w którym RODO zacznie obowiązywać) był terminem realnym do spełnienia.

W kolejnym artykule z cyklu omawiam nieco bardziej szczegółowo zawartość poszczególnych komponentów w ramach modelu dostosowania do wymagań RODO, a także przedstawiam główne kroki niezbędne do podjęcia w celu zakończenia wdrożenia Rozporządzenia z sukcesem – artykuł znajdziecie Państwo pod poniższym linkiem:

Góra RODO’wa – pomijane aspekty wdrożenia nowej regulacji (cz. 2)

Share this article
0
0
0
Tags: dane osobowe, GDPR, RODO

Written by JT Weston

The author didnt add any Information to his profile yet

previous article

JT Weston doradcą IT dla PSE S.A. – Operatora Systemu Przesyłowego w Polsce!

next article

Góra RODO-wa | pomijane aspekty wdrożenia nowej regulacji (cz. 2)

Wyszukiwanie

Kategorie

  • Administracja publiczna (2)
  • Banking, insurance & capital markets (1)
  • Bankowość, ubezpieczenia i rynki kapitałowe (8)
  • Budownictwo i nieruchomości (1)
  • Business consulting (7)
  • Careers (1)
  • Consumer products & retail (1)
  • Doradztwo biznesowe (10)
  • Doradztwo IT (12)
  • Energetyka, górnictwo i metalurgia (2)
  • Firm (6)
  • Firma (10)
  • Government & public sector (3)
  • Healthcare (1)
  • IT Consulting (3)
  • Kariera (1)
  • Opieka zdrowotna (2)
  • Products (3)
  • Produkcja, handel i usługi (2)
  • Produkty (4)
  • Regulatory compliance (4)
  • Security management (10)
  • Szkolenia (1)
  • Technologia, media i telekomunikacja (7)
  • Technology, media & telecomunications (6)
  • Transport i logistyka (1)
  • Zarządzanie bezpieczeństwem (16)
  • Zgodność regulacyjna (15)

Najczęściej używane tagi

AI (2) bepieczeństwo (1) bezpieczeństwo informacji (20) błędy (1) compliance (8) cyberbezpieczeństwo (19) cyberbezpieczny samorząd (1) CyberUstawa (2) cyfryzacja (1) dane osobowe (4) dezinformacja (1) dzieci (1) EROD (2) GDPR (4) granty (1) hacker (1) internet (1) inwigilacja (1) KNF (6) koszty (1) kpo (1) Krajowy System Cyberbezpieczeństwa (2) kłamstwo (1) Neula (2) ONZ (1) oszustwo (1) podróże (1) podsłuch (1) polityka (1) prawa (1) propaganda (1) przestępstwa (1) płatności (1) Rekomendacja D (7) roboty (2) RODO (7) samorząd (1) social media (1) terroryzm (1) UE (3) Usługi społeczeństwa informacyjnego (1) workflow (1) Wytyczne IT KNF (7) zakupy (1) zgodność regulacyjna (8)

Archiwum

Grupa JT Weston

  • JT WESTON ADVISORS
  • NEULA SOLUTIONS

Obszary wsparcia JT Weston Advisors

  • Doradztwo IT
  • Bezpieczeństwo IT
  • Regulacje IT
  • Outsourcing
  • Szkolenia
  • Narzędzia

Wspierane branże

  • Administracja publiczna
  • Bankowość, ubezpieczenia i rynki kapitałowe
  • Budownictwo i nieruchomości
  • Energetyka, górnictwo i metalurgia
  • Opieka zdrowotna
  • Produkcja, handel i usługi
  • Technologia, media i telekomunikacja
  • Transport i logistyka

Blog

  • Digitalizacja a turystyka

    Digitalizacja a turystyka

    Posted 28 wrz 2023
    By JT Weston
  • „Cyberbezpieczny Samorząd” – jak podejść do tematu?

    „Cyberbezpieczny Samorząd” – jak podejść do tematu?

    Posted 3 sie 2023
    By JT Weston
  • Światowy Dzień Hasła – kolejne majowe święto

    Światowy Dzień Hasła – kolejne majowe święto

    Posted 4 maj 2023
    By JT Weston
  • Czy ciasteczka są już na cenzurowanym?

    Czy ciasteczka są już na cenzurowanym?

    Posted 28 lut 2023
    By JT Weston

Kariera

Poznaj ścieżkę kariery w JT Weston
Obecnie szczególnie poszukujemy

Projekty UE

JT Weston sp. z o.o. realizuje projekty współfinansowane przez Unię Europejską - dowiedz się więcej!

Zapytania ofertowe

Kontakt

  • The Warsaw Hub, Rondo Ignacego Daszyńskiego 2b, 00-843 Warszaw
  • +48 22 378 16 63
  • kontakt@jtweston.pl
  • Dane rejestrowe

Copyright © 2025 by JT Weston sp. z o.o. All rights reserved.   Polityka Cookies

Formularz kontaktowy

    Imię i nazwisko:

    Firma / Instytucja:

    Stanowisko:

    Adres email (wymagane):

    Numer telefonu:

    Treść wiadomości (wymagane):

    Informujemy, że podane przez Panią/Pana w formularzu kontaktowym dane osobowe będą przetwarzane przez JT Weston sp. z o.o. (JT Weston), jako administratora danych osobowych, zgodnie z Rozporządzeniem Parlamentu Europejskiego i Rady (UE) 2016/679 z dnia 27 kwietnia 2016 r. w sprawie ochrony osób fizycznych w związku z przetwarzaniem danych osobowych i w sprawie swobodnego przepływu takich danych oraz uchylenia dyrektywy 95/46/WE (ogólne rozporządzenie o ochronie danych). Informacje dotyczące przetwarzania przez JT Weston Pani/Pana danych osobowych:
    Administrator danych Administratorem Pani/Pana danych osobowych jest JT Weston sp. z o.o. z siedzibą w Warszawie (00-843), Rondo Ignacego Daszyńskiego 2b. Z JT Weston można skontaktować się poprzez e-mail: daneosobowe@jtweston.pl lub pisemnie wysyłając korespondencję na adres wskazany powyżej.
    Cele przetwarzania oraz podstawa prawna przetwarzania Pani/Pana dane będą przetwarzane przez JT Weston w ramach realizacji uzasadnionego interesu administratora danych tj. w celu podjęcia czynności niezbędnych do udzielenia odpowiedzi na otrzymane zapytanie oraz archiwizacji wzajemnej korespondencji.
    Okres, przez który dane będą przechowywane Pani/Pana dane osobowe będą przetwarzane przez okres niezbędny do udzielenia odpowiedzi i archiwizowane przez okres nie dłuższy niż 3 miesiące od dnia jej udzielenia.
    Odbiorcy danych Pani/Pana dane osobowe mogą być udostępniane przez JT Weston dostawcom usług informatycznych oraz - w uzasadnionych przypadkach - w ramach współpracy organizacyjnej Kancelarii JT Weston Legal Bartosik i Wspólnicy sp.k.
    Prawa osoby, której dane dotyczą Przysługuje Pani/Panu prawo do żądania od administratora dostępu danych, w tym uzyskania ich kopii, sprostowania, usunięcia, ograniczenia przetwarzania oraz prawo do przenoszenia danych osobowych. Przysługuje Pani/Panu prawo wniesienia sprzeciwu wobec przetwarzania danych osobowych. Posiada Pani/Pan prawo wniesienia skargi do Prezesa Urzędu Ochrony Danych Osobowych.
    Dobrowolność podania danych Podanie danych osobowych jest dobrowolne, lecz konieczne do przesłania formularza i udzielenia przez JT Weston odpowiedzi na otrzymaną korespondencję. Skutkiem ich niepodania będzie brak możliwości przesłania formularza.

    Formularz kontaktowy

      Imię i nazwisko:

      Firma / Instytucja:

      Stanowisko:

      Adres email (wymagane):

      Numer telefonu:

      Treść wiadomości (wymagane):

      Informujemy, że podane przez Panią/Pana w formularzu kontaktowym dane osobowe będą przetwarzane przez JT Weston sp. z o.o. (JT Weston), jako administratora danych osobowych, zgodnie z Rozporządzeniem Parlamentu Europejskiego i Rady (UE) 2016/679 z dnia 27 kwietnia 2016 r. w sprawie ochrony osób fizycznych w związku z przetwarzaniem danych osobowych i w sprawie swobodnego przepływu takich danych oraz uchylenia dyrektywy 95/46/WE (ogólne rozporządzenie o ochronie danych). Informacje dotyczące przetwarzania przez JT Weston Pani/Pana danych osobowych:
      Administrator danych Administratorem Pani/Pana danych osobowych jest JT Weston sp. z o.o. z siedzibą w Warszawie (00-843), Rondo Ignacego Daszyńskiego 2b. Z JT Weston można skontaktować się poprzez e-mail: daneosobowe@jtweston.pl lub pisemnie wysyłając korespondencję na adres wskazany powyżej.
      Cele przetwarzania oraz podstawa prawna przetwarzania Pani/Pana dane będą przetwarzane przez JT Weston w ramach realizacji uzasadnionego interesu administratora danych tj. w celu podjęcia czynności niezbędnych do udzielenia odpowiedzi na otrzymane zapytanie oraz archiwizacji wzajemnej korespondencji.
      Okres, przez który dane będą przechowywane Pani/Pana dane osobowe będą przetwarzane przez okres niezbędny do udzielenia odpowiedzi i archiwizowane przez okres nie dłuższy niż 3 miesiące od dnia jej udzielenia.
      Odbiorcy danych Pani/Pana dane osobowe mogą być udostępniane przez JT Weston dostawcom usług informatycznych oraz - w uzasadnionych przypadkach - w ramach współpracy organizacyjnej Kancelarii JT Weston Legal Bartosik i Wspólnicy sp.k.
      Prawa osoby, której dane dotyczą Przysługuje Pani/Panu prawo do żądania od administratora dostępu danych, w tym uzyskania ich kopii, sprostowania, usunięcia, ograniczenia przetwarzania oraz prawo do przenoszenia danych osobowych. Przysługuje Pani/Panu prawo wniesienia sprzeciwu wobec przetwarzania danych osobowych. Posiada Pani/Pan prawo wniesienia skargi do Prezesa Urzędu Ochrony Danych Osobowych.
      Dobrowolność podania danych Podanie danych osobowych jest dobrowolne, lecz konieczne do przesłania formularza i udzielenia przez JT Weston odpowiedzi na otrzymaną korespondencję. Skutkiem ich niepodania będzie brak możliwości przesłania formularza.