Grupa JT Weston
Grupa JT Weston:
JT WESTON ADVISORS
NEULA SOLUTIONS
Projekty UE
Projekty UE
Formularz kontaktowy
Wyszukaj
JT Weston
  • Home
  • O nas
  • Usługi
    • Doradztwo IT
      • Digital transformation – transformacja cyfrowa
      • Optymalizacja i automatyzacja procesów biznesowych
      • Strategia i transformacja IT
      • IT Governance
      • Architektura korporacyjna
      • Jakość danych (Data Governance)
      • Modele rozliczeń usług IT
      • Zarządzanie dostawcami IT
    • Bezpieczeństwo IT
      • Cyberbezpieczeństwo
      • Bezpieczeństwo informacji (ISO 27001)
      • Testy penetracyjne i socjotechniczne
      • Ryzyko operacyjne
      • Ciągłość działania
    • Regulacje IT
      • Rozporządzenie DORA
      • Ustawa o Krajowym Systemie Cyberbezpieczeństwa
      • Audyt i wdrożenie RODO (GDPR)
      • Wytyczne IT KNF
      • Rekomendacja D KNF
      • Przetwarzanie danych w chmurze
    • Outsourcing
      • CIO – Chief Information Officer
      • CISO – Chief Information Security Officer
      • CDO – Chief Data Officer
      • IOD – Inspektor Ochrony Danych
      • Compliance Officer
      • Koordynator ds. Ciągłości Działania
      • Manager ds. Zarządzania ryzykiem operacyjnym
      • Zarządzanie projektami
    • Szkolenia
      • Szkolenie z RODO
      • Szkolenie z bezpieczeństwa informacji
  • Narzędzia
    • NEULA – Platforma no-code/low-code
    • SIEM – Security Information & Event Management
    • DLP – Data Loss Prevention
    • Dedykowane systemy i narzędzia
  • Branże
    • Administracja publiczna
    • Bankowość, ubezpieczenia i rynki kapitałowe
    • Budownictwo i nieruchomości
    • Energetyka, górnictwo i metalurgia
    • Opieka zdrowotna
    • Produkcja, handel i usługi
    • Technologia, media i telekomunikacja
    • Transport i logistyka
  • Kariera
  • Blog
  • Kontakt
  • Home
  • O nas
  • Usługi
    • Doradztwo IT
      • Digital transformation – transformacja cyfrowa
      • Optymalizacja i automatyzacja procesów biznesowych
      • Strategia i transformacja IT
      • IT Governance
      • Architektura korporacyjna
      • Jakość danych (Data Governance)
      • Modele rozliczeń usług IT
      • Zarządzanie dostawcami IT
    • Bezpieczeństwo IT
      • Cyberbezpieczeństwo
      • Bezpieczeństwo informacji (ISO 27001)
      • Testy penetracyjne i socjotechniczne
      • Ryzyko operacyjne
      • Ciągłość działania
    • Regulacje IT
      • Rozporządzenie DORA
      • Ustawa o Krajowym Systemie Cyberbezpieczeństwa
      • Audyt i wdrożenie RODO (GDPR)
      • Wytyczne IT KNF
      • Rekomendacja D KNF
      • Przetwarzanie danych w chmurze
    • Outsourcing
      • CIO – Chief Information Officer
      • CISO – Chief Information Security Officer
      • CDO – Chief Data Officer
      • IOD – Inspektor Ochrony Danych
      • Compliance Officer
      • Koordynator ds. Ciągłości Działania
      • Manager ds. Zarządzania ryzykiem operacyjnym
      • Zarządzanie projektami
    • Szkolenia
      • Szkolenie z RODO
      • Szkolenie z bezpieczeństwa informacji
  • Narzędzia
    • NEULA – Platforma no-code/low-code
    • SIEM – Security Information & Event Management
    • DLP – Data Loss Prevention
    • Dedykowane systemy i narzędzia
  • Branże
    • Administracja publiczna
    • Bankowość, ubezpieczenia i rynki kapitałowe
    • Budownictwo i nieruchomości
    • Energetyka, górnictwo i metalurgia
    • Opieka zdrowotna
    • Produkcja, handel i usługi
    • Technologia, media i telekomunikacja
    • Transport i logistyka
  • Kariera
  • Blog
  • Kontakt

Blog

HomeAdministracja publicznaZapewnienie zgodności z ustawą o krajowym systemie cyberbezpieczeństwa
Grafika główna - KSC

Zapewnienie zgodności z ustawą o krajowym systemie cyberbezpieczeństwa

by JT Westonon 19 listopada 2018in Administracja publiczna, Bankowość, ubezpieczenia i rynki kapitałowe, Budownictwo i nieruchomości, Energetyka, górnictwo i metalurgia, Opieka zdrowotna, Produkcja, handel i usługi, Technologia, media i telekomunikacja, Transport i logistyka, Zarządzanie bezpieczeństwem, Zgodność regulacyjna

Dnia 28.08.2018 r. weszła w życie ustawa z dnia 5.07.2018 r. o krajowym systemie cyberbezpieczeństwa implementująca Dyrektywę 2016/1148(1). Jest ona pierwszym przekrojowym aktem prawnym, który bezpośrednio adresuje zadania oraz obowiązki, które muszą zostać podjęte w celu organizacji krajowego systemu cyberbezpieczeństwa. Zgodnie z jej założeniami w skład tego systemu wchodzić mają m.in. podmioty uznane za operatorów usług kluczowych oraz dostawcy usług cyfrowych.

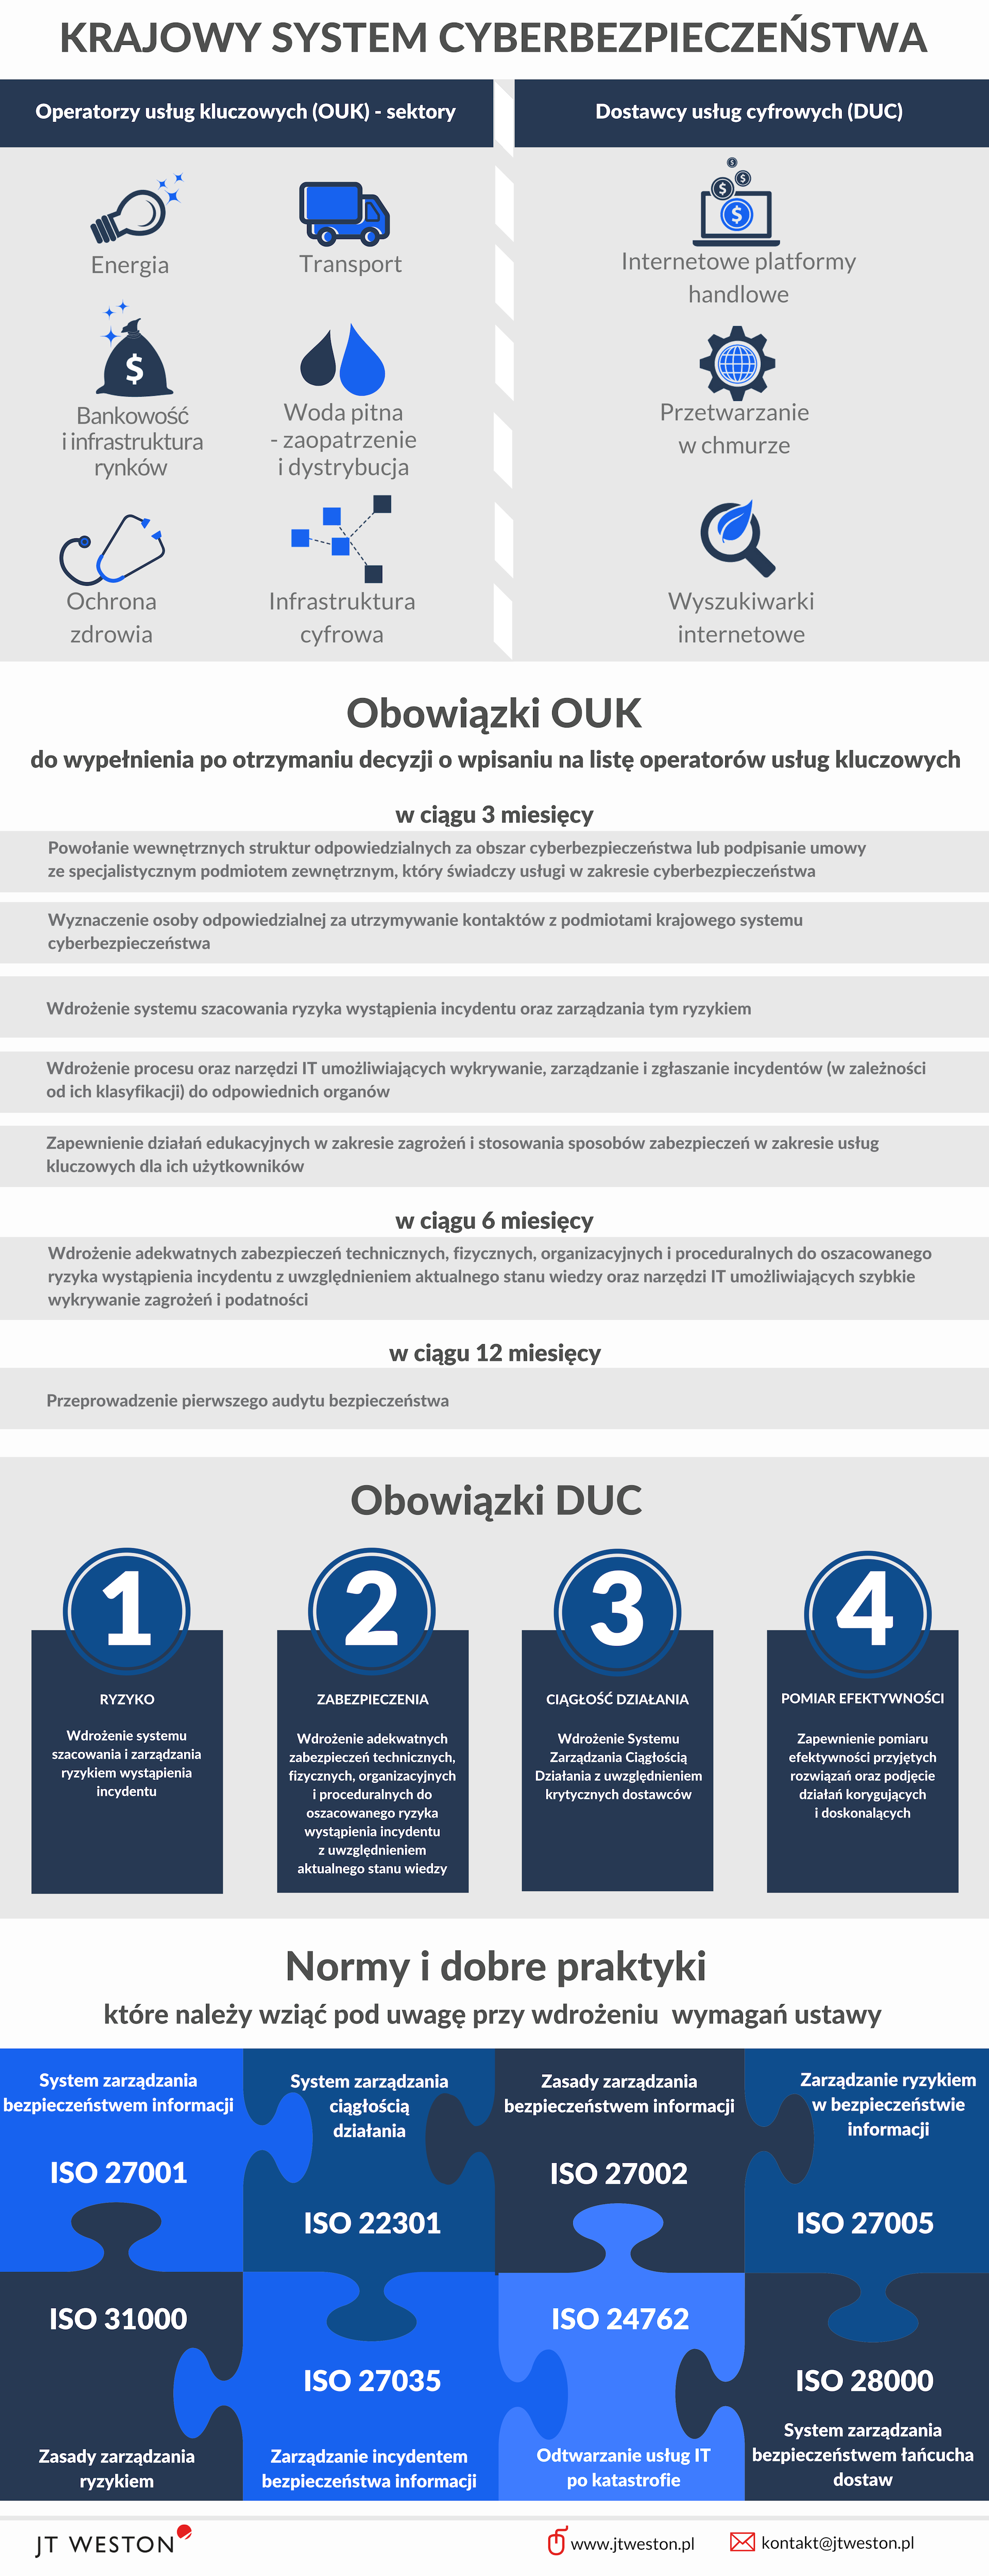
Operatorzy usług kluczowych (OUK) to podmioty świadczące usługi o tzw. kluczowym znaczeniu dla utrzymania krytycznej działalności społecznej lub gospodarczej. Zostaną nimi usługodawcy działający w sektorach: energii, transportu, bankowości i infrastruktury rynków finansowych, ochrony zdrowia, zaopatrzenia w wodę pitną i jej dystrybucji oraz infrastruktury cyfrowej, wobec których właściwy organ wydał decyzję o uznaniu za operatora usług kluczowych. Wykaz OUK prowadzony będzie przez ministra właściwego do spraw informatyzacji. Podmioty uznane za OUK zobowiązane są do spełnienia obowiązków, które wynikają z Ustawy.

Trzy miesiące od dnia doręczenia decyzji o uznaniu za operatora usługi kluczowej, OUK mają powołać wewnętrzne struktury lub podpisać umowy ze specjalistycznym podmiotem zewnętrznym, który świadczy usługi w zakresie cyberbezpieczeństwa. Niezbędne jest by wewnętrzna struktura organizacyjna lub podmiot świadczący wskazane usługi posiadały i utrzymywały System Zarządzania Bezpieczeństwem Informacji spełniający wymagania normy ISO 27001, a także zapewniały ciągłość działania usłudze reagowania na incydenty zgodnie z ISO 22301 oraz dysponowały odpowiednimi środkami umożliwiającymi skuteczną i bezpieczną realizację działań związanych z cyberbezpieczeństwem. Szczegółowe wymagania w tym obszarze znajdują się w rozporządzeniu Ministra Cyfryzacji z dnia 10 września 2018 r.(2) Drugim kluczowym aspektem efektywnego wdrożenia Ustawy jest podobnie jak w przypadku RODO(3), wdrożenie systemu szacowania ryzyka wystąpienia incydentu oraz zarządzania tym ryzykiem (gdzie ryzyko należy rozumieć jako zdarzenie, które ma lub może mieć niekorzystny wpływ na cyberbezpieczeństwo(4)). Przy ustanawianiu procesu zarządzania ryzykiem warto wziąć pod uwagę zasady i wytyczne określone w ISO 31000 (Zarządzanie ryzykiem) oraz ISO 27005 (Zarządzanie ryzykiem w bezpieczeństwie informacji). Również podobnie jak w przypadku RODO OUK muszą ustanowić i wdrożyć proces oraz narzędzia IT umożliwiające wykrywanie, zarządzanie i zgłaszanie incydentów w zależności od ich klasyfikacji do odpowiednich organów. W przypadku OUK będą to właściwe dla danego sektora CSIRT(5). Następnym obowiązkiem dla OUK jest zapewnienie użytkownikowi usługi kluczowej dostępu do wiedzy pozwalającej na zrozumienie zagrożeń cyberbezpieczeństwa i stosowanie skutecznych sposobów zabezpieczania się przed tymi zagrożeniami.

Sześć miesięcy OUK mają na wdrożenie adekwatnych zabezpieczeń do oszacowanego ryzyka wystąpienia incydentu z uwzględnieniem najnowszego stanu wiedzy. Oprócz zabezpieczeń technicznych i fizycznych OUK muszą opracować i wdrożyć niezbędną dokumentację, w szczególności dotyczącą Systemu Zarządzania Bezpieczeństwem Informacji spełniającego wymagania normy ISO 27001, Systemu Zarządzania Ciągłością Działania usługi kluczowej zgodnie z wymaganiami normy ISO 22301, ochrony infrastruktury oraz dokumentację techniczną systemu informacyjnego wykorzystywanego do świadczenia kluczowej usługi oraz innych zagadnień wynikających ze specyfiki świadczonej usługi kluczowej. Z obowiązku opracowania powyższej dokumentacji są zwolnione podmioty, które wchodzą w skład Infrastruktury Krytycznej, a ich zatwierdzony plan ochrony w zakresie cyberbezpieczeństwa obejmował system informacyjny wykorzystywany do świadczenia usługi kluczowej.

W terminie do roku OUK mają przeprowadzić audyt bezpieczeństwa systemu informacyjnego wykorzystywanego do świadczenia usługi kluczowej, później audyt powinien być przeprowadzany co najmniej raz na 2 lata.

Dostawcy usług cyfrowych (DUC) są kolejnym rodzajem podmiotów wskazanym w Ustawie, które wejdą w skład krajowego systemu cyberbezpieczeństwa. DUC to podmioty świadczące usługi cyfrowe tj. usługi internetowych platform handlowych, przetwarzania w chmurze lub wyszukiwarek internetowych, z wyjątkiem małych i mikroprzedsiębiorstw(6). DUC podobnie jak OUK muszą posiadać procesy, polityki oraz narzędzia IT umożliwiające efektywne zarządzanie incydentami oraz ustanowić proces szacowania ryzyka bezpieczeństwa informacji i na tej podstawie dobrać adekwatne zabezpieczenia zapewniające poufność, integralność, dostępność oraz autentyczność przetwarzanych danych. W przypadku DUC konieczne jest odpowiednie zarządzanie ciągłością działania, co w praktyce może się wiązać z wdrożeniem System Zarządzania Ciągłością Działania zgodnego z ISO 22301 oraz ISO 24762 z uwzględnieniem krytycznych dostawców. Wszystkie powyższe działania muszą podlegać ciągłemu monitorowaniu, testowaniu i doskonaleniu. Szczegółowe wymagania dla DUC zostały określone w Rozporządzeniu wykonawczym Komisji (UE) 2018/151 z dnia 30.01.2018 r.

Wymagania stawiane operatorom usług kluczowych oraz dostawcom usług cyfrowych w wielu obszarach są zbieżne z wymaganiami wynikającymi z RODO, jak chociażby podejście do zabezpieczeń w oparciu o szacowanie ryzyka czy konieczność zarządzania incydentami i ich zgłaszania. Istotne jest, aby patrzeć na te obszary kompleksowo i maksymalnie wykorzystywać procedury i procesy, które już w organizacjach obowiązują. Niezbędne jest również korzystanie z wielu norm i standardów w szczególności ISO 31000, ISO 22301 oraz z grupy ISO 27000.

Ustawa o krajowym systemie cyberbezpieczeństwa to duże wyzwanie dla poszczególnych podmiotów z sektora prywatnego i publicznego, ale także szansa na sprawny przepływ informacji dotyczących zagrożeń, incydentów i rozwiązań które niewątpliwie pozytywnie wpłyną na obszar cyberbezpieczeństwa na poziomie krajowym.

Krajowy System Cyberbezpieczeństwa – infografika
 

Zapewnienie zgodności z ustawą o krajowym systemie cyberbezpieczeństwa


Przypisy:

(1) Dyrektywa Parlamentu Europejskiego i Rady UE 2016/1148 z dnia 6.07.2016 r. w sprawie środków na rzecz wysokiego wspólnego poziomu bezpieczeństwa sieci i systemów informatycznych na terytorium Unii, tzw. NIS (Network and Information Systems Directive).
(2) Rozporządzenie Ministra cyfryzacji z dnia 10 września 2018 r. w sprawie warunków organizacyjnych i technicznych dla podmiotów świadczących usługi z zakresu cyberbezpieczeństwa oraz wewnętrznych struktur organizacyjnych operatorów usług kluczowych odpowiedzialnych za cyberbezpieczeństwo.
(3) Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 z dnia 27 kwietnia 2016 r. w sprawie ochrony osób fizycznych w związku z przetwarzaniem danych osobowych i w sprawie swobodnego przepływu takich danych oraz uchylenia dyrektywy 95/46/WE (ogólne rozporządzenie o ochronie danych).
(4) Cyberbezpieczeństwo – odporność systemów informacyjnych na działania naruszające poufność, integralność, dostępność i autentyczność przetwarzanych danych lub związanych z nimi usług oferowanych przez te systemy.
(5) Zespół Reagowania na Incydenty Bezpieczeństwa Komputerowego (w zależności od sektorów CSIRT GOV; CSIRT MON; CSIRT NASK).
(6) Definicje przedsiębiorstw zostały określone w ustawie z dnia 6 marca 2018 r. Prawo przedsiębiorców.

Share this article
0
0
0
Tags: bezpieczeństwo informacji, compliance, cyberbezpieczeństwo, CyberUstawa, Krajowy System Cyberbezpieczeństwa, zgodność regulacyjna

Written by JT Weston

The author didnt add any Information to his profile yet

previous article

Integracja procesów wynikających z RODO z funkcjonującymi procesami zarządzania bezpieczeństwem informacji w instytucjach finansowych

next article

6 najczęściej popełnianych błędów przy wdrażaniu Data Governance

Wyszukiwanie

Kategorie

  • Administracja publiczna (2)
  • Banking, insurance & capital markets (1)
  • Bankowość, ubezpieczenia i rynki kapitałowe (8)
  • Budownictwo i nieruchomości (1)
  • Business consulting (7)
  • Careers (1)
  • Consumer products & retail (1)
  • Doradztwo biznesowe (10)
  • Doradztwo IT (12)
  • Energetyka, górnictwo i metalurgia (2)
  • Firm (6)
  • Firma (10)
  • Government & public sector (3)
  • Healthcare (1)
  • IT Consulting (3)
  • Kariera (1)
  • Opieka zdrowotna (2)
  • Products (3)
  • Produkcja, handel i usługi (2)
  • Produkty (4)
  • Regulatory compliance (4)
  • Security management (10)
  • Szkolenia (1)
  • Technologia, media i telekomunikacja (7)
  • Technology, media & telecomunications (6)
  • Transport i logistyka (1)
  • Zarządzanie bezpieczeństwem (16)
  • Zgodność regulacyjna (15)

Najczęściej używane tagi

AI (2) bepieczeństwo (1) bezpieczeństwo informacji (20) błędy (1) compliance (8) cyberbezpieczeństwo (19) cyberbezpieczny samorząd (1) CyberUstawa (2) cyfryzacja (1) dane osobowe (4) dezinformacja (1) dzieci (1) EROD (2) GDPR (4) granty (1) hacker (1) internet (1) inwigilacja (1) KNF (6) koszty (1) kpo (1) Krajowy System Cyberbezpieczeństwa (2) kłamstwo (1) Neula (2) ONZ (1) oszustwo (1) podróże (1) podsłuch (1) polityka (1) prawa (1) propaganda (1) przestępstwa (1) płatności (1) Rekomendacja D (7) roboty (2) RODO (7) samorząd (1) social media (1) terroryzm (1) UE (3) Usługi społeczeństwa informacyjnego (1) workflow (1) Wytyczne IT KNF (7) zakupy (1) zgodność regulacyjna (8)

Archiwum

Grupa JT Weston

  • JT WESTON ADVISORS
  • NEULA SOLUTIONS

Obszary wsparcia JT Weston Advisors

  • Doradztwo IT
  • Bezpieczeństwo IT
  • Regulacje IT
  • Outsourcing
  • Szkolenia
  • Narzędzia

Wspierane branże

  • Administracja publiczna
  • Bankowość, ubezpieczenia i rynki kapitałowe
  • Budownictwo i nieruchomości
  • Energetyka, górnictwo i metalurgia
  • Opieka zdrowotna
  • Produkcja, handel i usługi
  • Technologia, media i telekomunikacja
  • Transport i logistyka

Blog

  • Digitalizacja a turystyka

    Digitalizacja a turystyka

    Posted 28 wrz 2023
    By JT Weston
  • „Cyberbezpieczny Samorząd” – jak podejść do tematu?

    „Cyberbezpieczny Samorząd” – jak podejść do tematu?

    Posted 3 sie 2023
    By JT Weston
  • Światowy Dzień Hasła – kolejne majowe święto

    Światowy Dzień Hasła – kolejne majowe święto

    Posted 4 maj 2023
    By JT Weston
  • Czy ciasteczka są już na cenzurowanym?

    Czy ciasteczka są już na cenzurowanym?

    Posted 28 lut 2023
    By JT Weston

Kariera

Poznaj ścieżkę kariery w JT Weston
Obecnie szczególnie poszukujemy

Projekty UE

JT Weston sp. z o.o. realizuje projekty współfinansowane przez Unię Europejską - dowiedz się więcej!

Zapytania ofertowe

Kontakt

  • The Warsaw Hub, Rondo Ignacego Daszyńskiego 2b, 00-843 Warszaw
  • +48 22 378 16 63
  • kontakt@jtweston.pl
  • Dane rejestrowe

Copyright © 2025 by JT Weston sp. z o.o. All rights reserved.   Polityka Cookies

Formularz kontaktowy

    Imię i nazwisko:

    Firma / Instytucja:

    Stanowisko:

    Adres email (wymagane):

    Numer telefonu:

    Treść wiadomości (wymagane):

    Informujemy, że podane przez Panią/Pana w formularzu kontaktowym dane osobowe będą przetwarzane przez JT Weston sp. z o.o. (JT Weston), jako administratora danych osobowych, zgodnie z Rozporządzeniem Parlamentu Europejskiego i Rady (UE) 2016/679 z dnia 27 kwietnia 2016 r. w sprawie ochrony osób fizycznych w związku z przetwarzaniem danych osobowych i w sprawie swobodnego przepływu takich danych oraz uchylenia dyrektywy 95/46/WE (ogólne rozporządzenie o ochronie danych). Informacje dotyczące przetwarzania przez JT Weston Pani/Pana danych osobowych:
    Administrator danych Administratorem Pani/Pana danych osobowych jest JT Weston sp. z o.o. z siedzibą w Warszawie (00-843), Rondo Ignacego Daszyńskiego 2b. Z JT Weston można skontaktować się poprzez e-mail: daneosobowe@jtweston.pl lub pisemnie wysyłając korespondencję na adres wskazany powyżej.
    Cele przetwarzania oraz podstawa prawna przetwarzania Pani/Pana dane będą przetwarzane przez JT Weston w ramach realizacji uzasadnionego interesu administratora danych tj. w celu podjęcia czynności niezbędnych do udzielenia odpowiedzi na otrzymane zapytanie oraz archiwizacji wzajemnej korespondencji.
    Okres, przez który dane będą przechowywane Pani/Pana dane osobowe będą przetwarzane przez okres niezbędny do udzielenia odpowiedzi i archiwizowane przez okres nie dłuższy niż 3 miesiące od dnia jej udzielenia.
    Odbiorcy danych Pani/Pana dane osobowe mogą być udostępniane przez JT Weston dostawcom usług informatycznych oraz - w uzasadnionych przypadkach - w ramach współpracy organizacyjnej Kancelarii JT Weston Legal Bartosik i Wspólnicy sp.k.
    Prawa osoby, której dane dotyczą Przysługuje Pani/Panu prawo do żądania od administratora dostępu danych, w tym uzyskania ich kopii, sprostowania, usunięcia, ograniczenia przetwarzania oraz prawo do przenoszenia danych osobowych. Przysługuje Pani/Panu prawo wniesienia sprzeciwu wobec przetwarzania danych osobowych. Posiada Pani/Pan prawo wniesienia skargi do Prezesa Urzędu Ochrony Danych Osobowych.
    Dobrowolność podania danych Podanie danych osobowych jest dobrowolne, lecz konieczne do przesłania formularza i udzielenia przez JT Weston odpowiedzi na otrzymaną korespondencję. Skutkiem ich niepodania będzie brak możliwości przesłania formularza.

    Formularz kontaktowy

      Imię i nazwisko:

      Firma / Instytucja:

      Stanowisko:

      Adres email (wymagane):

      Numer telefonu:

      Treść wiadomości (wymagane):

      Informujemy, że podane przez Panią/Pana w formularzu kontaktowym dane osobowe będą przetwarzane przez JT Weston sp. z o.o. (JT Weston), jako administratora danych osobowych, zgodnie z Rozporządzeniem Parlamentu Europejskiego i Rady (UE) 2016/679 z dnia 27 kwietnia 2016 r. w sprawie ochrony osób fizycznych w związku z przetwarzaniem danych osobowych i w sprawie swobodnego przepływu takich danych oraz uchylenia dyrektywy 95/46/WE (ogólne rozporządzenie o ochronie danych). Informacje dotyczące przetwarzania przez JT Weston Pani/Pana danych osobowych:
      Administrator danych Administratorem Pani/Pana danych osobowych jest JT Weston sp. z o.o. z siedzibą w Warszawie (00-843), Rondo Ignacego Daszyńskiego 2b. Z JT Weston można skontaktować się poprzez e-mail: daneosobowe@jtweston.pl lub pisemnie wysyłając korespondencję na adres wskazany powyżej.
      Cele przetwarzania oraz podstawa prawna przetwarzania Pani/Pana dane będą przetwarzane przez JT Weston w ramach realizacji uzasadnionego interesu administratora danych tj. w celu podjęcia czynności niezbędnych do udzielenia odpowiedzi na otrzymane zapytanie oraz archiwizacji wzajemnej korespondencji.
      Okres, przez który dane będą przechowywane Pani/Pana dane osobowe będą przetwarzane przez okres niezbędny do udzielenia odpowiedzi i archiwizowane przez okres nie dłuższy niż 3 miesiące od dnia jej udzielenia.
      Odbiorcy danych Pani/Pana dane osobowe mogą być udostępniane przez JT Weston dostawcom usług informatycznych oraz - w uzasadnionych przypadkach - w ramach współpracy organizacyjnej Kancelarii JT Weston Legal Bartosik i Wspólnicy sp.k.
      Prawa osoby, której dane dotyczą Przysługuje Pani/Panu prawo do żądania od administratora dostępu danych, w tym uzyskania ich kopii, sprostowania, usunięcia, ograniczenia przetwarzania oraz prawo do przenoszenia danych osobowych. Przysługuje Pani/Panu prawo wniesienia sprzeciwu wobec przetwarzania danych osobowych. Posiada Pani/Pan prawo wniesienia skargi do Prezesa Urzędu Ochrony Danych Osobowych.
      Dobrowolność podania danych Podanie danych osobowych jest dobrowolne, lecz konieczne do przesłania formularza i udzielenia przez JT Weston odpowiedzi na otrzymaną korespondencję. Skutkiem ich niepodania będzie brak możliwości przesłania formularza.